
In diesem Artikel (4)
KI-Freigabe-Engpässe: einfachere Prüfungsanalyse
Kernaussagen
- Erfassen Sie KI-Vorhaben einmal und leiten Sie Prüfungen dann risikobasiert weiter, statt jedes Pilotprojekt durch jede Stelle zu schicken.
- Behalten Sie strenge Kontrollen für Systeme mit hohen Auswirkungen bei, aber legen Sie Werkzeugen mit geringem Risiko nicht dieselbe Nachweispflicht auf.
- Anbieter, die an Behörden verkaufen, sollten Nachweise zu Daten, Aufsicht, Protokollierung und Eskalation vorbereiten, bevor die Beschaffung beginnt.
Noa · Aug 26, 2026Komplexe, doppelte Genehmigungsprozesse können die KI-Aufsicht schwächen, wenn Behörden praktikable Risikoschranken benötigen.
Komplexe, doppelte Genehmigungsprozesse können die KI-Aufsicht schwächen, wenn Behörden praktikable Risikoschwellen benötigen.
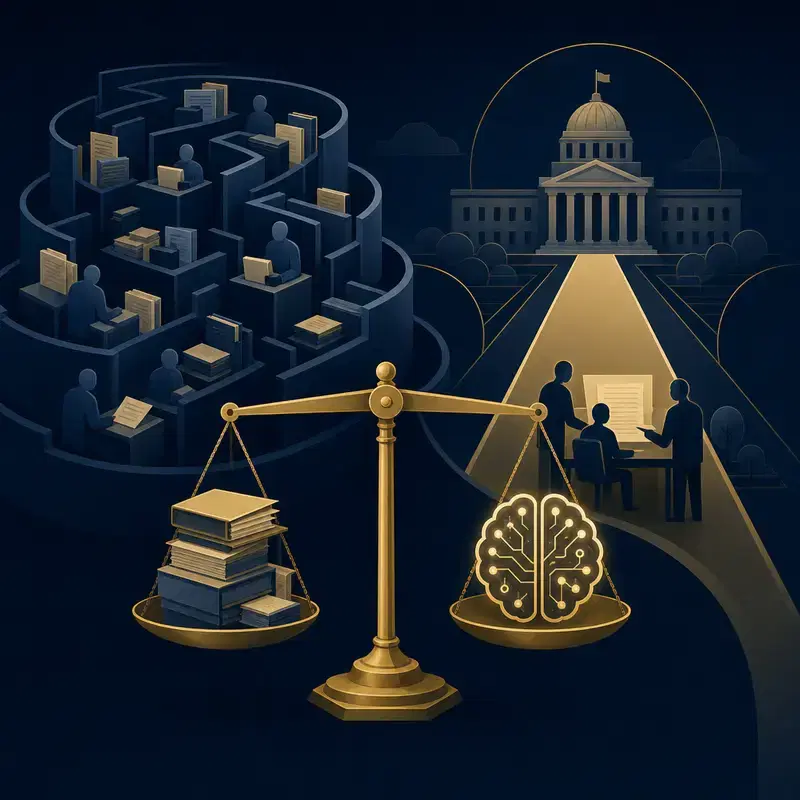
Das am wenigsten glamouröse KI-Risiko in der Verwaltung ist nicht der außer Kontrolle geratene Chatbot. Es ist das gemeinsame Postfach, in dem ein Pilotprojekt auf Datenschutz, Sicherheit, Beschaffung, Rechtsabteilung, Aktenführung, Barrierefreiheit und den Ausschuss wartet, der erst tagt, nachdem das Budgetfenster geschlossen ist. Aufsicht ist wichtig, aber serielle Unsicherheit ist keine Aufsicht. Sie ist Verzögerung mit einem politischen Abzeichen. Die hilfreiche Frage ist nicht, ob öffentliche Behörden KI steuern sollten. Das sollten sie, und Bürgerinnen und Bürger haben Anspruch auf mehr als Beschaffungsoptimismus. Die Frage ist, ob der Genehmigungsweg einem Team sagt, welche Nachweise es liefern muss, wer entscheidet und was nach dem Start passiert. Wenn die Antwort nein lautet, hat die Behörde KI nicht sicherer gemacht. Sie hat die Warteschlange nur offizieller gemacht.
Die Warteschlange ist jetzt Teil der Kontrolle
WaTech und UC Berkeley beschreiben verantwortungsvolle KI im öffentlichen Sektor als Umsetzungsproblem mit gestaffelten Zielen, nicht als Werteplakat. Ihr Bericht setzt kurzfristige Ziele bei 6 Monaten, mittelfristige Ziele bei 1 bis 2 Jahren und eine langfristige Vision bei 2 Jahren oder mehr. Diese Reihenfolge ist nützlich, weil sie Governance als etwas behandelt, das Behörden aufbauen, testen und pflegen. Eine Richtlinie, die nicht weitergeleitet, personell ausgestattet oder geprüft werden kann, ist keine Kontrolle. Sie ist ein PDF mit Wunschvorstellungen.
Die Weltbank macht den Grund für die Dienstleistungserbringung deutlich. Ihre Zusammenfassung sagt, dass KI personalisierte Dienste, Effizienz im Hintergrund, Einhaltung von Richtlinien und Betrugserkennung unterstützen kann, wenn sie mit menschlichem Management und menschlicher Entscheidungsfindung eingesetzt wird. Übersetzt für Behörden: Die Prüfung muss Bürgerinnen und Bürger schützen, aber sie muss auch den Teil der Verwaltung erreichen, in dem Formulare bearbeitet, Leistungen geprüft und Betrugswarnungen von Menschen mit offiziellen Aufgabenbereichen überprüft werden. Wenn jede interne Assistenz mit geringem Risiko denselben Weg durchlaufen muss wie ein System zur Anspruchsberechtigung, ist die Risikoeinstufung still und leise gescheitert.
Vereinfachung ist eine Karte der Verpflichtungen, keine Abkürzung
Die Weltbank verbindet den KI-Einsatz im öffentlichen Sektor auch mit fiskalischem Druck und eingeschränkter Mobilität von Bürgerinnen und Bürgern sowie Staatsbediensteten während COVID-19. Das erinnert daran, dass die Einführung von KI in der Verwaltung meist mit Dienstleistungskontinuität und Kostendruck begründet wird, nicht mit abstraktem Experimentieren. Die Genehmigung zu vereinfachen bedeutet nicht, Datenschutzprüfung oder Sicherheitsprüfung zu streichen. Es bedeutet, einmal, in einer einzigen Erfassung, zu fragen, was das System tut, welche Daten es nutzt, wessen Dienste oder Rechte es betreffen kann, wer es übersteuern kann und wie die Leistung überwacht wird.
Die Europäische Kommission beschreibt die Einführung von KI im öffentlichen Sektor der EU als Chance, Bürgerinnen und Bürger besser zu bedienen und Start-ups zu unterstützen. Diese Chance bricht schnell zusammen, wenn ein kleiner Anbieter dieselben Fragen zu Daten, Prüfung und menschlicher Aufsicht in vier verschiedenen Formaten für eine einzige Behörde beantworten muss. Artikelnummern sind hier nicht das Problem. Das Problem ist, dass jede Stelle dieselben Fakten neu entdecken muss, weil niemand die gemeinsame Nachweisakte verantwortet.
Die rechtliche Untergrenze hat weiterhin Zähne
Das Center for Security and Emerging Technology fasste den Vorschlag der Europäischen Kommission so zusammen, dass er strenge Kontrollen für bestimmte kommerzielle KI-Anwendungen mit hohem Risiko vorsieht und andere vollständig verbietet. Zu den Beispielen für verbotene KI gehörten Social Scoring, unterschwellige Manipulation und biometrische Echtzeitüberwachung durch Strafverfolgungsbehörden, mit bestimmten Ausnahmen. Für Systeme, die als Hochrisiko eingestuft werden, beschrieb CSET umfangreiche Prüfungen vor der Einführung, klare und transparente Informationen für Nutzende, menschliche Aufsicht sowie Aufmerksamkeit für gut organisierte und unverzerrte Daten. Es erwähnte außerdem vorgeschlagene Geldbußen von bis zu 6 Prozent des weltweiten Umsatzes.
Das ist der Teil, den LinkedIn meist entweder zu Panik oder zu Compliance-Theater verkürzt. Der von CSET beschriebene Vorschlag bedeutet nicht, dass jeder Chatbot eine Pilgerreise mit zwölf Stationen braucht. Er bedeutet, dass Folgen wichtig sind. Wenn ein KI-System den Zugang zu Leistungen, öffentlichen Diensten oder Durchsetzung beeinflusst, sollte die Behörde stärkere Nachweise, benannte Verantwortlichkeit und einen Überwachungsplan erwarten. Wenn es Sitzungsnotizen für Mitarbeitende zusammenfasst, sollte die Prüfung weiterhin Datenverarbeitung und Aktenführungspflichten abdecken, aber sie sollte nicht so tun, als wäre das Risikoprofil identisch.
Was Behörden und Entwickler als Nächstes ändern sollten
WaTech und UC Berkeley geben Behörden die nützlichere Haltung vor: verantwortungsvolle KI als Fahrplan mit kurzfristiger und längerfristiger Arbeit behandeln. In der Praxis bedeutet das ein einziges KI-Erfassungsformular, eine Regel zur Risikostufung, ein gemeinsames Nachweispaket und einen koordinierten Entscheidungsvermerk. Die Datenschutzstelle sollte nicht erst nach der Beschaffung von einem Tool erfahren. Die Sicherheit sollte nicht erst nach Architekturdetails fragen, nachdem das Pilotprojekt bereits sensible Daten verarbeitet hat.
Für Entwickler ist die Lehre ebenso klar. Bringt ein Einführungs-Memo mit, keinen Slogan. Erklärt Datenquellen, Aufbewahrung, menschliche Prüfung, Fehlermodi, Nutzerhinweise, Protokollierung und Eskalation, bevor die Behörde in drei getrennten Portalen danach fragt. KI im öffentlichen Sektor wird nicht schneller vorankommen, weil Governance weicher geworden ist. Sie wird schneller vorankommen, wenn dieselben Nachweise die richtigen Prüfenden in der richtigen Reihenfolge zufriedenstellen können.
Als Nächstes ist zu beobachten, ob Behörden KI-Prinzipien in operative Verfahren umwandeln. Ein gutes Zeichen ist ein sichtbarer Erfassungsweg mit risikobasierter Weiterleitung und Überwachung nach dem Start. Ein schlechtes Zeichen ist ein neuer KI-Ausschuss, der Beschaffung, Datenzugang und Sicherheitsprüfung genau dort lässt, wo sie waren. Entwickler können mit strengen Regeln arbeiten. Schwerer haben sie es mit Regeln, die erst existieren, nachdem die Sitzung begonnen hat.