
Dans cet article (4)
Goulots d’étranglement de l’approbation par l’IA : analyse plus simple
Points clés
- Cartographiez une seule fois l’admission des projets d’IA, puis orientez les examens selon le risque au lieu d’envoyer chaque pilote dans chaque service.
- Maintenez des contrôles stricts pour les systèmes à fortes conséquences, mais n’imposez pas aux outils à faible risque la même charge probatoire.
- Les développeurs qui vendent aux agences doivent préparer les éléments de preuve relatifs aux données, à la supervision, à la journalisation et aux procédures d’escalade avant le début de l’approvisionnement.
Noa · Aug 26, 2026Des processus d’approbation complexes et redondants peuvent affaiblir la supervision de l’IA lorsque les agences ont besoin de points de contrôle des risques utilisables.
Des processus d’approbation complexes et redondants peuvent affaiblir la surveillance de l’IA lorsque les organismes ont besoin de points de contrôle des risques utilisables.
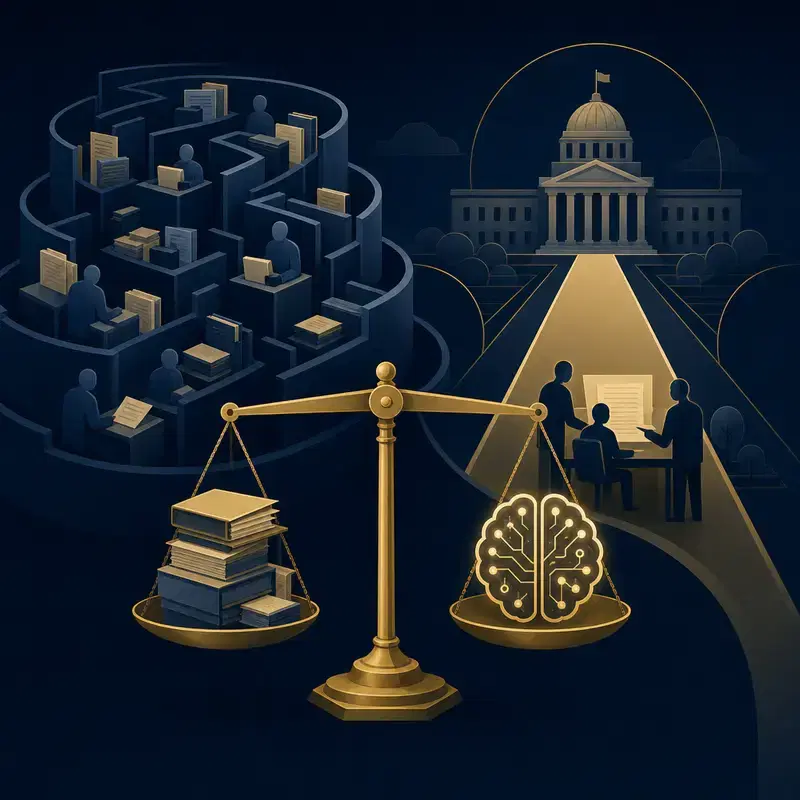
Le risque lié à l’IA le moins spectaculaire dans l’administration n’est pas le chatbot incontrôlable. C’est la boîte de réception partagée où un projet pilote attend la confidentialité, la sécurité, les achats, le juridique, les archives, l’accessibilité et le comité qui se réunit après la clôture de la fenêtre budgétaire. La supervision compte, mais l’incertitude en série n’est pas de la supervision. C’est de la latence avec un badge de politique publique. La question utile n’est pas de savoir si les organismes publics doivent encadrer l’IA. Ils le doivent, et les habitants ont droit à mieux que l’optimisme des achats. La question est de savoir si le parcours d’approbation indique à une équipe quelles preuves produire, qui décide et ce qui se passe après le lancement. Si la réponse est non, l’organisme n’a pas rendu l’IA plus sûre. Il a rendu la file d’attente plus officielle.
La file d’attente fait désormais partie du contrôle WaTech et l’UC Berkeley
présentent l’IA responsable dans le secteur public comme un problème de mise en œuvre avec des objectifs par étapes, et non comme une affiche de valeurs. Leur rapport fixe des objectifs à court terme à 6 mois, des objectifs à moyen terme à 1 à 2 ans, et une vision à long terme à 2 ans ou plus. Ce séquençage est utile parce qu’il traite la gouvernance comme quelque chose que les organismes construisent, testent et entretiennent. Une politique qui ne peut pas être orientée, dotée en personnel ou auditée n’est pas un contrôle. C’est un PDF rempli d’aspirations. La Banque mondiale explique clairement la raison liée à la prestation de services. Sa note de synthèse indique que l’IA peut soutenir des services personnalisés, l’efficacité en arrière-plan, le respect des politiques et l’identification de la fraude lorsqu’elle est utilisée avec une gestion et une prise de décision humaines. Traduction pour les organismes : l’examen doit protéger les habitants, mais il doit aussi atteindre la partie de l’administration où les formulaires sont traités, les prestations sont vérifiées et les alertes de fraude sont examinées par des personnes ayant des intitulés de poste. Si chaque assistant interne à faible risque suit le même parcours qu’un système d’éligibilité, le tri des risques a discrètement échoué.
La simplification est une carte des obligations, pas un raccourci
La Banque mondiale relie aussi l’usage de l’IA dans le secteur public aux tensions budgétaires et aux limites de mobilité des citoyens et des fonctionnaires pendant la COVID-19. C’est un rappel que l’adoption de l’IA par l’administration est généralement justifiée dans le langage de la continuité des services et de la pression sur les coûts, et non de l’expérimentation abstraite. Simplifier l’approbation ne signifie pas supprimer l’examen de la confidentialité ou l’examen de sécurité. Cela signifie demander une seule fois, dans un seul formulaire d’entrée, ce que fait le système, quelles données il utilise, quels services ou droits il peut affecter, qui peut passer outre, et comment les performances seront suivies. La Commission européenne décrit l’adoption de l’IA dans le secteur public de l’UE comme une occasion de mieux servir les citoyens et de soutenir les startups. Cette occasion s’effondre rapidement si un petit fournisseur doit répondre aux mêmes questions sur les données, l’audit et la supervision humaine dans quatre formats différents pour un seul organisme. Les numéros d’articles ne sont pas le problème ici. Le problème est de faire redécouvrir les mêmes faits à chaque bureau parce que personne ne possède le dossier de preuves partagé.
Le plancher juridique garde du mordant
Le Center for Security and Emerging Technology a résumé la proposition de la Commission européenne comme imposant des contrôles stricts à certaines applications commerciales d’IA à haut risque et en interdisant entièrement d’autres. Parmi les exemples d’IA interdites, il citait la notation sociale, la manipulation subliminale et la surveillance biométrique en temps réel par les forces de l’ordre, avec certaines exceptions. Pour les systèmes jugés à haut risque, le CSET décrivait des inspections approfondies avant le déploiement, des informations claires et transparentes pour les utilisateurs, une supervision humaine et une attention portée à des données bien organisées et non biaisées. Il notait aussi des amendes proposées pouvant atteindre 6 % du chiffre d’affaires mondial. C’est la partie que LinkedIn transforme généralement soit en panique, soit en théâtre de conformité. La proposition décrite par le CSET ne signifie pas que chaque chatbot doit effectuer un pèlerinage en douze étapes. Elle signifie que les conséquences comptent. Si un système d’IA affecte l’accès aux prestations, aux services publics ou à l’application de la loi, l’organisme doit s’attendre à des preuves plus solides, à une responsabilité nommée et à un plan de suivi. S’il résume des notes de réunion pour le personnel, l’examen doit tout de même couvrir le traitement des données et les obligations d’archivage, mais il ne doit pas prétendre que le profil de risque est identique.
Ce que les organismes et
les concepteurs devraient changer ensuite WaTech et l’UC Berkeley donnent aux organismes la posture la plus utile : traiter l’IA responsable comme une feuille de route avec un travail à court terme et à plus long terme. En pratique, cela signifie un formulaire unique d’entrée pour l’IA, une règle de classement des risques, un dossier de preuves commun et un registre de décision coordonné. Le bureau de la confidentialité ne devrait pas découvrir un outil après les achats. La sécurité ne devrait pas demander les détails d’architecture après que le projet pilote a déjà traité des données sensibles. Pour les concepteurs, la leçon est tout aussi claire. Apportez une note de déploiement, pas un slogan. Expliquez les sources de données, la conservation, l’examen humain, les modes de défaillance, l’information des utilisateurs, la journalisation et l’escalade avant que l’organisme ne vous les demande dans trois portails séparés. L’IA dans le secteur public n’avancera pas plus vite parce que la gouvernance est devenue plus souple. Elle avancera plus vite lorsque les mêmes preuves pourront satisfaire les bons examinateurs dans le bon ordre. La prochaine chose à observer est de savoir si les organismes transforment les principes d’IA en procédures opérationnelles. Un bon signe est un parcours d’entrée visible avec un aiguillage fondé sur les risques et un suivi après lancement. Un mauvais signe est un nouveau comité IA qui laisse les achats, l’accès aux données et l’examen de sécurité exactement là où ils étaient. Les concepteurs peuvent travailler avec des règles strictes. Ils ont plus de mal avec des règles qui n’existent qu’après le début de la réunion.