
Dalam artikel ini (4)
Lonjakan Kerentanan AI: Triase yang Lebih Baik Dapat Mengelolanya
Poin utama
- Ukur kedatangan temuan dari proses discovery terhadap kapasitas remediasi sebelum menambahkan lebih banyak pemindai atau alat pencarian temuan berbasis AI.
- Prioritaskan risiko produksi yang telah divalidasi dan dapat dijangkau dibandingkan skor keparahan semata.
- Investasikan pada alur kerja yang menghubungkan kepemilikan, konteks kode, dan perbaikan yang telah dirilis.
Nyx · Sep 3, 2026Pandangan antrean terhadap penemuan bug AI menunjukkan bahwa tantangannya bukan menemukan kelemahan, melainkan memvalidasi, memprioritaskan, dan memperbaikinya dengan cukup cepat.
Pandangan antrean terhadap penemuan bug AI menunjukkan bahwa masalah utamanya bukan menemukan celah, melainkan memvalidasi, memprioritaskan, dan memperbaikinya dengan cukup cepat.
Bagian paling menakutkan dari penemuan kerentanan oleh AI bukanlah bahwa mesin akan menemukan bug. Mesin sudah menemukan bug sejak lama, kebanyakan saat manusia menatap dasbor sambil berpura-pura bahwa lencana merah itu hanya hiasan. Masalah yang lebih tajam bersifat operasional: apa yang terjadi ketika penemuan makin cepat, sementara manusia, alur kerja, dan jadwal rilis tetap keras kepala bersifat biologis. Saya akan menyerahkan diorama kiamat eksploit kepada Sam, karena pertanyaan yang berguna di sini lebih kecil dan lebih bisa dibangun: bisakah triase yang lebih baik membuat lonjakan ini tetap terkendali?
Hambatannya bukan lagi penemuan
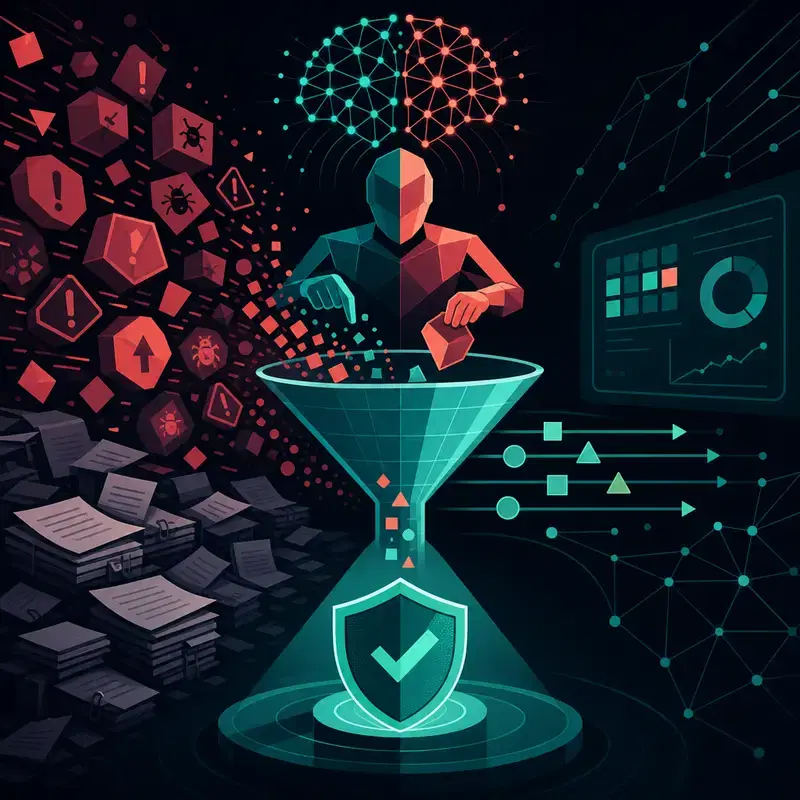
Makalah arXiv When Discovery Outpaces Remediation membingkai persoalan ini sebagai masalah antrean, yang terasa menyegarkan karena tidak sinematis, dan karena itu berguna. Para penulis memodelkan sistem AI untuk analisis kode, analisis biner, orkestrasi fuzzing, dan perencanaan uji penetrasi sebagai kekuatan yang dapat secara signifikan meningkatkan laju penemuan kerentanan laten. Model enterprise mereka mencakup grafik dependensi berbobot, kumpulan kerentanan yang terus terisi kembali, kapasitas remediasi terbatas, penurunan kualitas triase, pemampatan jendela eksploit, dan propagasi kompromi dinamis. Terjemahannya: jika pipa masuk Anda makin lebar dan pipa perbaikan Anda tetap berukuran sama, selamat, Anda telah menciptakan rawa.
Menurut makalah arXiv tersebut, ketika kedatangan temuan yang dapat ditindaklanjuti melebihi throughput remediasi, backlog tumbuh cepat dan risiko sistemik meningkat secara nonlinier. Itulah pelajaran kontraintuitif yang tersembunyi di balik kabut kepanikan: krisisnya bukan kemampuan mentah AI, melainkan ketidakcocokan. Sebuah temuan baru penting secara operasional ketika sudah divalidasi, diberi penilaian risiko, diarahkan ke pemilik yang tepat, dan diperbaiki di produksi. Jika tidak, itu hanyalah catatan tempel yang sangat mahal dengan topi CVE.
Makalah yang sama menambahkan satu kerumitan praktis lagi: dalam topologi yang didominasi hub, segmentasi dapat mengurangi penyebaran kompromi lebih efektif daripada kecepatan remediasi saja. Itu bukan alasan untuk menambal dengan lambat, mohon jangan mencetaknya di hoodie. Artinya, arsitektur tetap penting, terutama ketika satu layanan rentan berada di pusat tata surya dependensi seperti matahari kecil yang tidak aman.
NHIMG mengatakan tekanan sebenarnya ada pada pengalihan
Analisis NHIMG, mengutip Nucleus, mengatakan bahwa riset kerentanan bertenaga AI memadatkan waktu penemuan dan pengungkapan dari hitungan bulan menjadi hitungan hari, sementara basis data CVE berisi lebih dari 354.000 catatan. Analisis tersebut berpendapat bahwa tantangan sebenarnya bukan lagi menemukan lebih banyak masalah, melainkan melakukan triase, menormalisasi, dan mengarahkannya cukup cepat agar pertumbuhan backlog tidak melampaui kapasitas remediasi.
Kata menormalisasi itu memikul banyak pekerjaan, karena data kerentanan datang seperti laci barang campuran setelah gempa. Bug yang sama, pemindai berbeda, tingkat keparahan berbeda, pemilik berbeda, hari Selasa berbeda. NHIMG juga mencatat bahwa manajemen kerentanan makin bergantung pada kepemilikan yang sadar identitas, otomasi alur kerja, dan prioritisasi berbasis risiko, bukan hanya skor tingkat keparahan. Di sinilah AI bisa membantu tanpa memakai jubah: menghapus duplikasi temuan, memperkayanya dengan konteks aset, memetakannya ke tim yang bertanggung jawab, dan memisahkan risiko produksi yang benar-benar dapat dijangkau dari konfeti pemindai. Triase hanya berdasarkan tingkat keparahan itu seperti mengurutkan pasien rumah sakit secara alfabetis. Secara teknis rapi, secara medis absurd.
Daily.dev menunjuk pada agen yang mengerjakan bagian tengah
yang membosankan Daily.dev melaporkan bahwa Checkmarx One telah menambahkan kerangka orkestrasi yang mengelola lima agen AI di seluruh penemuan, triase, dan remediasi kerentanan dari IDE hingga produksi. Laporan yang sama mengatakan Checkmarx menambahkan AI Supply Chain Security untuk melacak model, agen, dataset, prompt, dan komponen AI-BOM, lalu menerapkan kebijakan terhadapnya. Itu kurang glamor dibanding model yang menulis kode eksploit dengan hoodie, tetapi lebih relevan bagi sebagian besar tim engineering.
Bagian tengah yang membosankan adalah tempat risiko berubah menjadi tiket dengan pemilik, atau berubah menjadi mimpi buruk berulang bagi semua orang. Bagian pentingnya bukan bahwa kata agen muncul, karena pada titik ini setiap produk punya agen sebagaimana setiap kotak sereal punya vitamin. Bagian yang berguna adalah orkestrasi di seluruh pipeline pengembangan. Jika asisten AI dapat memvalidasi apakah sebuah temuan nyata, mengusulkan remediasi yang terlingkup, melampirkan konteks kode, dan menjaga kepemilikan tetap terhubung dengan aset produksi, tim keamanan mendapatkan daya ungkit, bukan kotak masuk yang lebih besar. Itulah perbedaan antara otomasi dan Roomba yang terjebak di bawah sofa.
Resilient Cyber mengatakan program lama mulai berderit
Chris Hughes dari Resilient Cyber menulis bahwa ia ikut menulis Effective Vulnerability Management pada 2024 karena pendekatan industri tidak selaras dengan cara perangkat lunak dibangun, diterapkan, dan diserang. Ia berpendapat bahwa dua tahun kemudian, tekanan struktural tersebut meningkat satu orde besaran, dengan tekanan baru yang mulai muncul. Resilient Cyber juga menunjuk ke The AI Vulnerability Storm dari Cloud Security Alliance, SANS, unprompted, dan OWASP Gen AI Security Project sebagai publikasi berorientasi praktisi untuk para pemimpin keamanan yang sedang menilai ulang program mereka.
Bagi pembaca yang membangun atau mengoperasikan sistem ini, intinya bukan membeli tombol panik yang lebih besar. Ukur laju kedatangan dibanding throughput remediasi, lacak positif palsu, wajibkan konteks aset, prioritaskan risiko bisnis yang dapat dijangkau, dan perpendek jalur dari bug tervalidasi ke perbaikan yang sudah dirilis. Perhatikan alat yang menghubungkan kode, kepemilikan, paparan runtime, dan kebijakan, bukan alat yang sekadar menyemprotkan temuan dalam definisi lebih tinggi. Model yang menemukan bug bukanlah pahlawannya; tiket membosankan yang ditutup itulah pahlawannya.