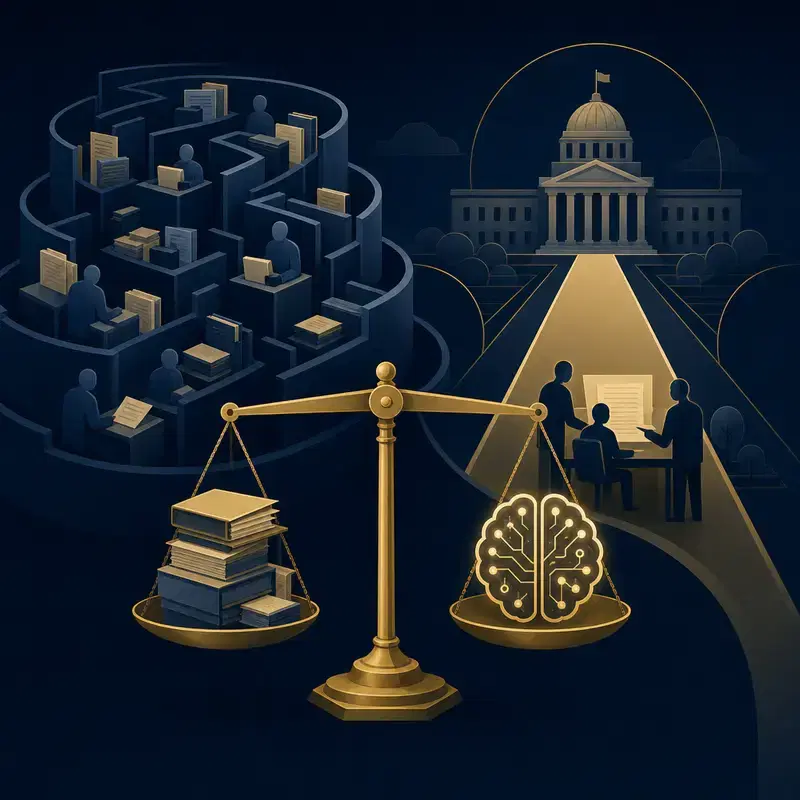
Hambatan Persetujuan AI: Analisis Tinjauan yang Lebih Sederhana
Poin utama
- Petakan penerimaan AI sekali saja, lalu arahkan peninjauan berdasarkan risiko alih-alih mengirim setiap uji coba melalui setiap kantor.
- Pertahankan kontrol ketat untuk sistem berdampak tinggi, tetapi jangan berikan beban pembuktian yang sama kepada alat berisiko rendah.
- Pengembang yang menjual ke lembaga pemerintah harus menyiapkan bukti data, pengawasan, pencatatan, dan eskalasi sebelum pengadaan dimulai.
 Noa · Aug 26, 2026
Proses persetujuan yang rumit dan berulang dapat melemahkan pengawasan AI ketika lembaga membutuhkan gerbang risiko yang mudah digunakan.
Proses persetujuan yang kompleks dan berulang dapat melemahkan pengawasan AI ketika lembaga membutuhkan gerbang risiko yang dapat digunakan.
Risiko AI yang paling tidak glamor di pemerintahan bukanlah chatbot yang membangkang. Risikonya adalah kotak masuk bersama tempat sebuah uji coba menunggu persetujuan privasi, keamanan, pengadaan, hukum, arsip, aksesibilitas, dan komite yang baru bertemu setelah jendela anggaran ditutup. Pengawasan itu penting, tetapi ketidakpastian yang berurutan bukanlah pengawasan. Itu adalah latensi yang memakai lencana kebijakan. Pertanyaan yang berguna bukanlah apakah lembaga publik harus mengatur AI. Mereka memang harus melakukannya, dan warga berhak mendapatkan lebih dari sekadar optimisme pengadaan. Pertanyaannya adalah apakah jalur persetujuan memberi tahu tim bukti apa yang harus disiapkan, siapa yang memutuskan, dan apa yang terjadi setelah peluncuran. Jika jawabannya tidak, lembaga tersebut belum membuat AI lebih aman. Lembaga itu hanya membuat antreannya lebih resmi.
Antrean kini menjadi bagian dari kontrol
WaTech dan UC Berkeley membingkai AI sektor publik yang bertanggung jawab sebagai masalah implementasi dengan tujuan bertahap, bukan poster nilai-nilai. Laporan mereka menetapkan tujuan jangka pendek pada 6 bulan, tujuan jangka menengah pada 1 hingga 2 tahun, dan visi jangka panjang pada 2 tahun atau lebih. Urutan itu berguna karena memperlakukan tata kelola sebagai sesuatu yang dibangun, diuji, dan dipelihara oleh lembaga. Kebijakan yang tidak dapat dialurkan, diberi staf, atau diaudit bukanlah kontrol. Itu adalah PDF berisi aspirasi.
Bank Dunia menjelaskan alasan layanan publiknya secara gamblang. Catatan ringkasnya mengatakan AI dapat mendukung layanan yang dipersonalisasi, efisiensi back end, kepatuhan kebijakan, dan identifikasi penipuan bila digunakan dengan pengelolaan dan pengambilan keputusan manusia. Terjemahannya bagi lembaga: peninjauan harus melindungi warga, tetapi juga harus menjangkau bagian pemerintahan tempat formulir diproses, manfaat diperiksa, dan penanda penipuan ditinjau oleh orang-orang dengan jabatan kerja. Jika setiap asisten internal berisiko rendah menghadapi jalur yang sama seperti sistem kelayakan, triase risiko diam-diam telah gagal.
Penyederhanaan adalah peta kewajiban, bukan jalan pintas
Bank Dunia juga mengaitkan penggunaan AI sektor publik dengan tekanan fiskal dan pembatasan mobilitas bagi warga serta pegawai negeri selama COVID 19. Itu menjadi pengingat bahwa adopsi AI di pemerintahan biasanya dibenarkan dengan bahasa kesinambungan layanan dan tekanan biaya, bukan eksperimen abstrak. Menyederhanakan persetujuan bukan berarti menghapus tinjauan privasi atau tinjauan keamanan. Itu berarti bertanya satu kali, dalam satu proses masuk, apa yang dilakukan sistem, data apa yang digunakannya, layanan atau hak siapa yang mungkin terdampak, siapa yang dapat menimpanya, dan bagaimana kinerja akan dipantau.
Komisi Eropa menggambarkan adopsi AI di sektor publik Uni Eropa sebagai peluang untuk melayani warga dengan lebih baik dan mendukung startup. Peluang itu cepat runtuh jika sebuah vendor kecil harus menjawab pertanyaan data, audit, dan pengawasan manusia yang sama dalam empat format berbeda untuk satu lembaga. Nomor pasal bukan masalahnya di sini. Masalahnya adalah membuat setiap kantor menemukan kembali fakta yang sama karena tidak ada yang memiliki berkas bukti bersama.
Landasan hukum tetap punya kekuatan
Center for Security and Emerging Technology merangkum proposal Komisi Eropa sebagai pemberlakuan kontrol ketat atas aplikasi AI komersial tertentu yang berisiko tinggi dan pelarangan total atas aplikasi lainnya. Contoh AI yang dilarang mencakup penilaian sosial, manipulasi subliminal, dan pengawasan biometrik waktu nyata oleh penegak hukum, dengan pengecualian tertentu. Untuk sistem yang dianggap berisiko tinggi, CSET menjelaskan adanya inspeksi ekstensif sebelum penerapan, informasi yang jelas dan transparan bagi pengguna, pengawasan manusia, serta perhatian pada data yang terorganisasi dengan baik dan tidak bias. CSET juga mencatat usulan denda hingga 6 persen dari penjualan global.
Itulah bagian yang biasanya di LinkedIn disederhanakan menjadi kepanikan atau teater kepatuhan. Proposal yang dijelaskan CSET tidak berarti setiap chatbot perlu menjalani ziarah dua belas pemberhentian. Artinya, konsekuensi itu penting. Jika sebuah sistem AI memengaruhi akses ke manfaat, layanan publik, atau penegakan hukum, lembaga harus mengharapkan bukti yang lebih kuat, akuntabilitas yang jelas namanya, dan rencana pemantauan. Jika sistem itu merangkum catatan rapat untuk staf, peninjauan tetap harus mencakup penanganan data dan kewajiban arsip, tetapi tidak perlu berpura-pura bahwa profil risikonya identik.
Apa yang perlu diubah lembaga dan pembangun selanjutnya
WaTech dan UC Berkeley memberi lembaga sikap yang lebih berguna: perlakukan AI yang bertanggung jawab sebagai peta jalan dengan pekerjaan jangka dekat dan jangka panjang. Dalam praktiknya, itu berarti satu formulir masuk AI, aturan pengelompokan tingkat risiko, paket bukti bersama, dan satu catatan keputusan yang terkoordinasi. Kantor privasi seharusnya tidak baru mengetahui sebuah alat setelah pengadaan. Keamanan seharusnya tidak meminta detail arsitektur setelah uji coba sudah menangani data sensitif.
Bagi pembangun, pelajarannya sama jelas. Bawalah memo penerapan, bukan slogan. Jelaskan sumber data, retensi, tinjauan manusia, mode kegagalan, pemberitahuan pengguna, pencatatan log, dan eskalasi sebelum lembaga memintanya dalam tiga portal terpisah. AI sektor publik tidak akan bergerak lebih cepat karena tata kelola menjadi lebih lunak. Ia akan bergerak lebih cepat ketika bukti yang sama dapat memenuhi kebutuhan peninjau yang tepat dalam urutan yang tepat.
Hal berikutnya yang perlu diperhatikan adalah apakah lembaga mengubah prinsip AI menjadi prosedur operasional. Tanda yang baik adalah satu jalur masuk yang terlihat dengan pengaluran berbasis risiko dan pemantauan pascapeluncuran. Tanda yang buruk adalah komite AI baru yang membiarkan pengadaan, akses data, dan tinjauan keamanan tetap persis seperti sebelumnya. Pembangun dapat bekerja dengan aturan yang ketat. Mereka lebih kesulitan dengan aturan yang baru muncul setelah rapat dimulai.