
Neste artigo (4)
Gargalos de aprovação de IA: análise de revisão mais simples
Principais conclusões
- Mapeie a entrada de IA uma vez e, em seguida, encaminhe as análises por risco em vez de enviar todo piloto para todos os departamentos.
- Mantenha controles rigorosos para sistemas de alta consequência, mas não imponha às ferramentas de baixo risco o mesmo ônus probatório.
- Desenvolvedores que vendem para órgãos públicos devem preparar evidências de dados, supervisão, registros e escalonamento antes do início da contratação.
Noa · Aug 26, 2026Processos de aprovação complexos e duplicativos podem enfraquecer a supervisão de IA quando as agências precisam de barreiras de risco utilizáveis.
Processos de aprovação complexos e duplicados podem enfraquecer a supervisão de IA quando as agências precisam de pontos de controle de risco utilizáveis.
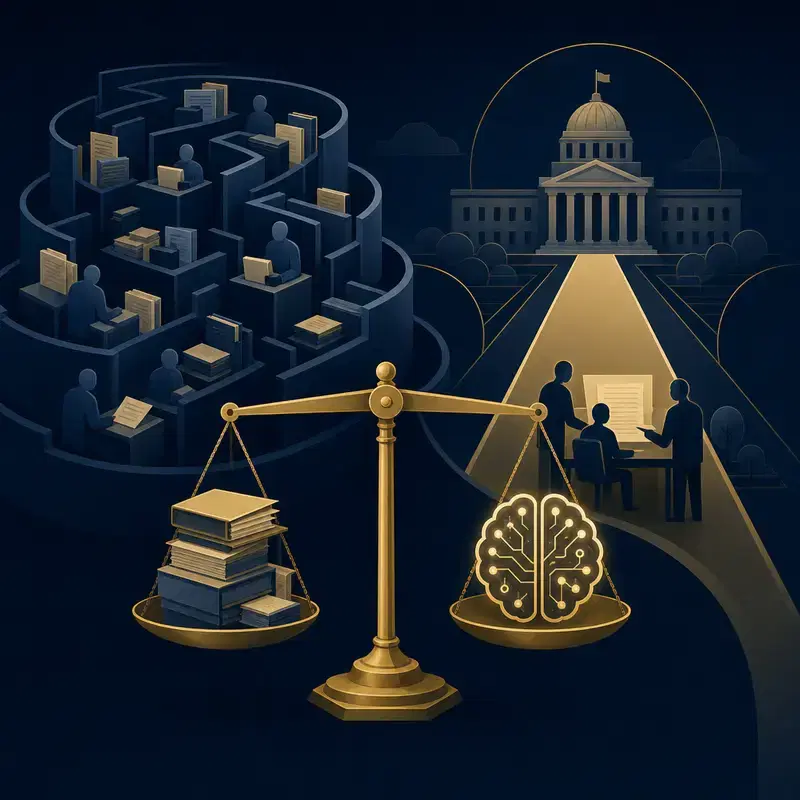
O risco de IA menos glamouroso no governo não é o chatbot fora de controle. É a caixa de entrada compartilhada onde um piloto espera por privacidade, segurança, compras, jurídico, registros, acessibilidade e pelo comitê que se reúne depois que a janela do orçamento se fecha. A supervisão importa, mas a incerteza em série não é supervisão. É latência usando um crachá de política. A pergunta útil não é se os órgãos públicos devem governar a IA. Eles devem, e os moradores têm direito a mais do que otimismo em compras públicas. A pergunta é se o caminho de aprovação diz a uma equipe quais evidências produzir, quem decide e o que acontece depois do lançamento. Se a resposta for não, o órgão não tornou a IA mais segura. Apenas tornou a fila mais oficial.
A fila agora faz parte do controle WaTech e
UC Berkeley apresentam a IA responsável no setor público como um problema de implementação com metas em etapas, não como um cartaz de valores. O relatório define metas de curto prazo em 6 meses, metas de médio prazo em 1 a 2 anos e uma visão de longo prazo em 2 anos ou mais. Esse sequenciamento é útil porque trata a governança como algo que os órgãos constroem, testam e mantêm. Uma política que não pode ser encaminhada, receber equipe ou ser auditada não é um controle. É um PDF com aspirações. O Banco Mundial deixa clara a razão ligada à prestação de serviços. Sua nota resumida diz que a IA pode apoiar serviços personalizados, eficiência de back-end, conformidade com políticas e identificação de fraudes quando usada com gestão e tomada de decisão humanas. Tradução para os órgãos públicos: a revisão precisa proteger os moradores, mas também precisa chegar à parte do governo onde formulários são processados, benefícios são verificados e alertas de fraude são analisados por pessoas com cargos definidos. Se todo assistente interno de baixo risco enfrenta o mesmo caminho que um sistema de elegibilidade, a triagem de risco falhou silenciosamente.
Simplificação é um mapa de obrigações, não
um atalho O Banco Mundial também conecta o uso de IA no setor público ao estresse fiscal e aos limites de mobilidade para cidadãos e servidores públicos durante a COVID-19. Isso é um lembrete de que a adoção de IA pelo governo costuma ser justificada na linguagem da continuidade dos serviços e da pressão por custos, não da experimentação abstrata. Simplificar a aprovação não significa eliminar a revisão de privacidade ou a revisão de segurança. Significa perguntar uma vez, em uma única entrada, o que o sistema faz, quais dados usa, quais serviços ou direitos pode afetar, quem pode substituí-lo e como o desempenho será monitorado. A Comissão Europeia descreve a adoção de IA no setor público da UE como uma oportunidade para atender melhor os cidadãos e apoiar startups. Essa oportunidade desmorona rapidamente se um pequeno fornecedor precisa responder às mesmas perguntas sobre dados, auditoria e supervisão humana em quatro formatos diferentes para um único órgão. Números de artigos não são o problema aqui. O problema é fazer cada escritório redescobrir os mesmos fatos porque ninguém é dono do arquivo compartilhado de evidências.
O piso legal ainda tem força
O Center for Security and Emerging Technology resumiu a proposta da Comissão Europeia como a imposição de controles rigorosos sobre certas aplicações comerciais de IA de alto risco e a proibição total de outras. Seus exemplos de IA proibida incluíam pontuação social, manipulação subliminar e vigilância biométrica em tempo real por autoridades policiais, com certas exceções. Para sistemas considerados de alto risco, o CSET descreveu inspeções extensas antes da implantação, informações claras e transparentes para os usuários, supervisão humana e atenção a dados bem organizados e sem vieses. Também observou multas propostas de até 6% das vendas globais. Essa é a parte que o LinkedIn geralmente simplifica em pânico ou teatro de conformidade. A proposta descrita pelo CSET não significa que todo chatbot precise de uma peregrinação de doze etapas. Significa que a consequência importa. Se um sistema de IA afeta o acesso a benefícios, serviços públicos ou fiscalização, o órgão deve esperar evidências mais fortes, responsabilidade nomeada e um plano de monitoramento. Se ele resume atas de reunião para a equipe, a revisão ainda deve cobrir o tratamento de dados e as obrigações de registros, mas não deve fingir que o perfil de risco é idêntico.
O que órgãos públicos e desenvolvedores devem mudar agora WaTech
e UC Berkeley dão aos órgãos a postura mais útil: tratar a IA responsável como um roteiro com trabalho de curto e de longo prazo. Na prática, isso significa um único formulário de entrada para IA, uma regra de classificação de risco, um pacote comum de evidências e um registro de decisão coordenado. O escritório de privacidade não deve descobrir uma ferramenta depois da compra. A segurança não deve pedir detalhes de arquitetura depois que o piloto já lidou com dados sensíveis. Para os desenvolvedores, a lição é igualmente clara. Traga um memorando de implantação, não um slogan. Explique fontes de dados, retenção, revisão humana, modos de falha, aviso ao usuário, registro de logs e escalonamento antes que o órgão peça tudo isso em três portais separados. A IA no setor público não vai avançar mais rápido porque a governança ficou mais fraca. Vai avançar mais rápido quando as mesmas evidências puderem satisfazer os revisores certos na ordem certa. A próxima coisa a observar é se os órgãos transformarão princípios de IA em procedimento operacional. Um bom sinal é um caminho de entrada visível, com encaminhamento baseado em risco e monitoramento pós-lançamento. Um mau sinal é um novo comitê de IA que deixa compras, acesso a dados e revisão de segurança exatamente onde estavam. Desenvolvedores conseguem trabalhar com regras rígidas. Eles têm mais dificuldade com regras que só passam a existir depois que a reunião começa.